


NOT
Veri koruma için öneriler
Veri güvenliği ihlalleri riskini en aza indirmek için, uygulamalarınızın çalıştığı sistem için aşağıdaki organizasyonel ve teknik eylemleri öneriyoruz. Mümkün olduğunca PLC ve kontrol ağlarını açık ağlara ve internete maruz bırakmaktan kaçının. Koruma için uzaktan erişim için VPN gibi ek veri bağlantı katmanları kullanın ve güvenlik duvarı mekanizmaları kurun. Erişimi yalnızca yetkili kişilerle kısıtlayın, ilk devreye alma sırasında mevcut varsayılan şifreleri değiştirin ve bunları düzenli aralıklarla değiştirin.
NOT
Cihaz kullanıcı yönetimi kavramı ve kullanımı hakkında ayrıntılı bilgi "Cihaz Kullanıcı Yönetiminin Kullanımı" bölümünde verilmiştir.
Orada ayrıca editörün nasıl kullanılacağına ilişkin aşağıdaki talimatları da bulacaksınız:
-
Kullanıcı yönetimini düzenlemek ve görüntülemek için kontrol cihazında ilk kez oturum açma
-
Kontrol ünitesinin kullanıcı yönetiminde yeni bir kullanıcının ayarlanması
-
Kontrolörün kullanıcı yönetiminde kontrolör nesnelerine erişim haklarının değiştirilmesi
-
Kullanıcı yönetiminin bir *.dum dosyasından yüklenmesi, değiştirilmesi ve çevrimdışı modda denetleyiciye indirilmesi
Bu sekmede ⮫ Aygıt Düzenleyici, aygıt kullanıcılarının denetleyicideki nesnelere erişim haklarını tanımlarsınız. Proje kullanıcı yönetiminde olduğu gibi, kullanıcılar en az bir kullanıcı grubunun üyesi olmalıdır ve yalnızca kullanıcı gruplarına belirli erişim hakları verilebilir.
Daha fazla bilgi için bkz: ⮫ «Cihaz Kullanıcı Yönetiminin Ele Alınması »
«Erişim Hakları» sekmesinin görüntülenmesi için gerekenler:
-
«Erişim hakları sayfasını göster» seçeneği «Cihaz düzenleyici» kategorisindeki den CODESYS seçeneklerinde seçilmelidir.
Bu CODESYS seçeneğinin cihaz açıklaması tarafından üzerine yazılabileceğini unutmayın.
Kullanıcı gruplarına verilecek erişim hakları için gereklilikler
-
Denetleyicide kullanıcı yönetimi için bir bileşen bulunmalıdır. Bu birincil gerekliliktir.
-
Kullanıcılar ve kullanıcı grupları «Users and Groups» sekmesinde yapılandırılmalıdır.
|
Ağaç yapısında, çalışma zamanında eylemlerin yürütülebileceği nesneler listelenir. Nesnelerin her biri nesne kaynaklarına göre atanır ve nesne gruplarında kısmen sıralanır. «Rights» görünümünde, bir kullanıcı grubunun seçilen bir nesneye erişim seçeneklerini yapılandırabilirsiniz. |
|
Nesne kaynağı (kök düğüm)
Nesnelerin açıklaması Nesnelere genel bakış tablosunda yer almaktadır. |
|
Nesne grupları ve nesneler (girintili) Örnek: «Device» ile alt düğümler «Logger», «PlcLogic», «Settings», «UserManagement». |
|
Genel olarak, alt nesneler izinleri kök nesneden devralır («Device» veya «/»). Bu, bir kullanıcı grubunun izni reddedilirse veya bir üst nesneye açıkça verilirse, bunun ilk olarak tüm alt nesneleri etkileyeceği anlamına gelir. Tablo, ağaçta o anda seçili olan nesne için geçerlidir. Her kullanıcı grubu için, bu nesne üzerindeki olası eylemler için o anda yapılandırılmış olan hakları gösterir. 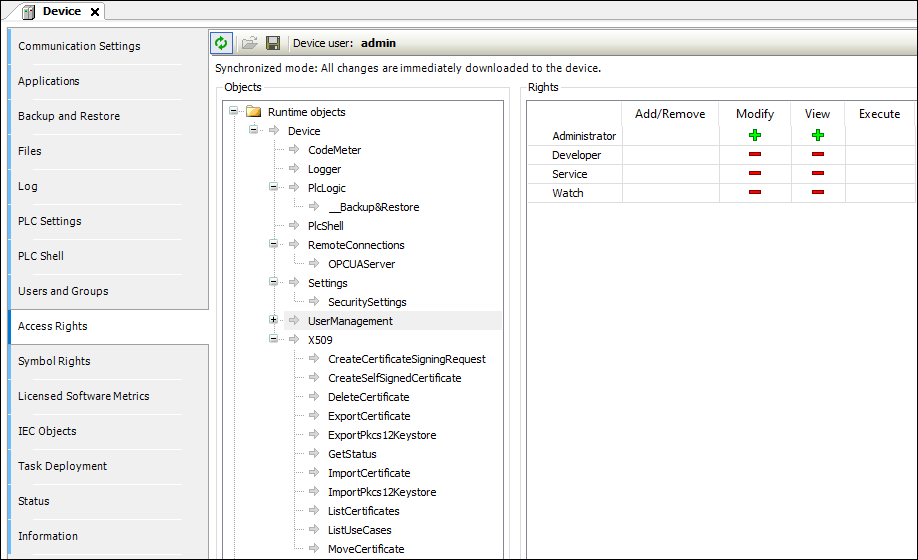 Nesne üzerindeki olası eylemler:
|
|
|
Bir nesneye tıklandığında, sağ taraftaki bir tablo, seçilen nesne için mevcut kullanıcı gruplarının erişim haklarını gösterir. Bu, hızlı bir şekilde görmenizi sağlar:
Sembollerin anlamları
Sembolü tıklayarak izni değiştirin. |
 : Açıkça verilen erişim hakkı
 : Erişim hakkı açıkça reddedildi
 : Miras yoluyla verilen erişim hakkı
 : Miras yoluyla reddedilen erişim hakkı
 : Erişim hakkı açıkça verilmemiş veya reddedilmemiştir ve ayrıca üst nesne tarafından
devralınmamıştır. Erişim mümkün değildir.
Örnek
«Erişim Hakları» sekmesindeki «Logger» nesnesi "Logger" bileşeni tarafından oluşturulmuştur ve erişim haklarını kontrol eder. Doğrudan «Device» çalışma zamanı nesnesinin altında bulunur.
Bu nesne için olası erişim hakları yalnızca «View» eylemi için verilebilir.
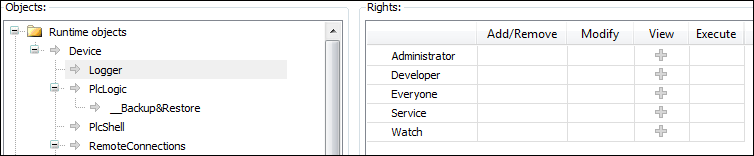
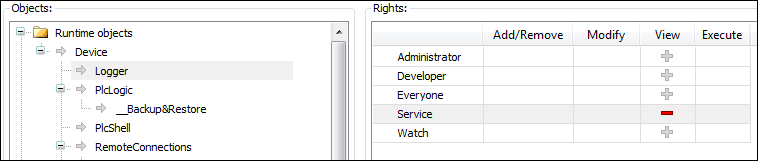
Başlangıçta her nesnenin okuma erişimi vardır. Bu, her kullanıcının bir kontrolörün "Logger "ını okuyabileceği anlamına gelir. Bu erişim hakkının tek bir kullanıcı grubu için reddedilmesi gerekiyorsa (örnekte«Service» ), logger nesnesine okuma erişiminin açıkça reddedilmesi gerekir.
-
Ayrıca bakınız:⮫ Erişim hakları sayfasını göster
-
Ayrıca bakınız:⮫ Kullanıcılar ve Gruplar